IT-Security & Netzwerk
Fortinet Partner & FortiGate für Unternehmen
FortiGate, VPN, Netzwerksegmentierung, Hochverfügbarkeit und WLAN – sauber geplant und in die bestehende Infrastruktur integriert.
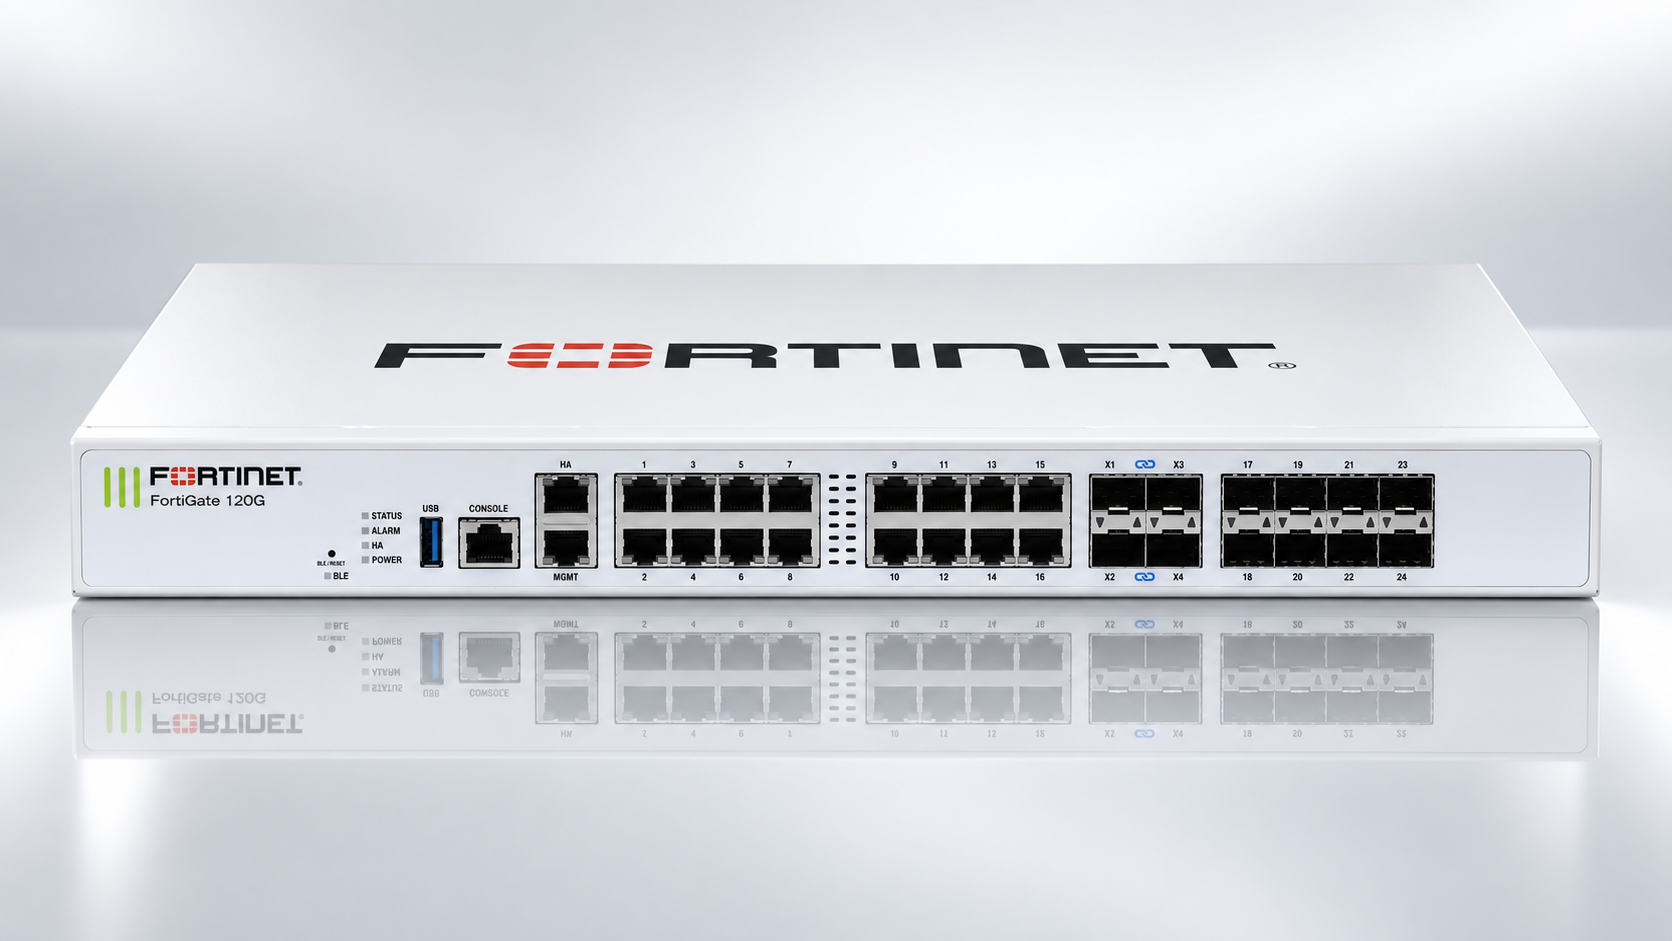
Fortinet gehört für mich zu den zentralen Plattformen für Firewalls, Standortvernetzung, Netzwerksegmentierung und den Schutz von Unternehmensnetzen.
Ich plane, migriere und betreue Fortinet-Umgebungen vom einzelnen Standort bis zu verteilten Infrastrukturen mit mehreren Firewalls, VPN-Verbindungen, VLANs und WLANs.
FortiGate – Firewall und zentrale Netzwerkschnittstelle
Eine FortiGate übernimmt in Unternehmensnetzen weit mehr als die Trennung zwischen internem Netzwerk und Internet. Sie verbindet und kontrolliert Netzwerkbereiche, Standorte, Servernetze, DMZ-Systeme und externe Benutzer.
- Firewall Policies und Regelwerke
- VLAN- und Netzwerksegmentierung
- Routing und NAT
- Site-to-Site- und Remote-Access-VPN
- Hochverfügbarkeit
- Web- und Application-Control
- Intrusion Prevention
- Veröffentlichung interner Dienste
- Protokollierung und Fehleranalyse
- Firmware- und Lifecycle-Planung
Migration bestehender Firewall-Umgebungen
Der Austausch einer Firewall ist selten nur ein Gerätetausch. Regeln, NAT, VPN-Verbindungen, VLANs, öffentliche Dienste und andere Abhängigkeiten müssen verstanden und kontrolliert übernommen werden.
Migrationen plane ich deshalb mit Bestandsaufnahme, vorbereiteter Zielkonfiguration, Tests, definiertem Cutover und Rückfallmöglichkeit.
Historisch gewachsene Regeln und nicht mehr benötigte Freigaben werden dabei nicht automatisch übernommen.
Hochverfügbarkeit und Standortvernetzung
Für zentrale Standorte können FortiGate-Systeme als HA-Cluster betrieben werden. Dabei betrachte ich auch Uplinks, Switches, Internetanschlüsse und weitere mögliche Single Points of Failure.
Bei mehreren Standorten und redundanten Internetleitungen plane ich VPN und Routing als Gesamtsystem. Je nach Umgebung kommen dabei auch dynamische Routing-Protokolle wie BGP oder OSPF zum Einsatz.
- primäre und sekundäre Internetanbindungen
- redundante IPsec-Verbindungen
- BGP oder OSPF
- definierte Leitungsprioritäten
- automatisches Failover
- nachvollziehbare Routing- und Ausfallszenarien
Segmentierung und WLAN
Server, Clients, Produktion, Gäste, IoT und Management müssen nicht uneingeschränkt miteinander kommunizieren können. VLANs und kontrollierte Übergänge über die FortiGate schaffen klare Strukturen und reduzieren Risiken.
FortiAP Access Points lassen sich zentral über die FortiGate verwalten. Unterschiedliche WLANs können eigenen VLANs und Sicherheitsrichtlinien zugeordnet sowie über Active Directory und RADIUS beziehungsweise NPS authentifiziert werden.
Sicher und beherrschbar betreiben
Eine moderne FortiGate bietet viele Funktionen. Entscheidend ist nicht, möglichst viele davon zu aktivieren, sondern eine nachvollziehbare Architektur mit klaren Regeln und kontrolliertem Betrieb.
Die Konfiguration soll sicher, stabil und auch Jahre später noch verständlich administrierbar sein.
Direkter Kontakt
Du planst ein IT-Projekt oder brauchst technische Unterstützung?
Dann sprich mich an. Meist lässt sich in einem kurzen Gespräch schnell klären, worum es geht und welcher nächste Schritt sinnvoll ist.